应用截图
应用介绍
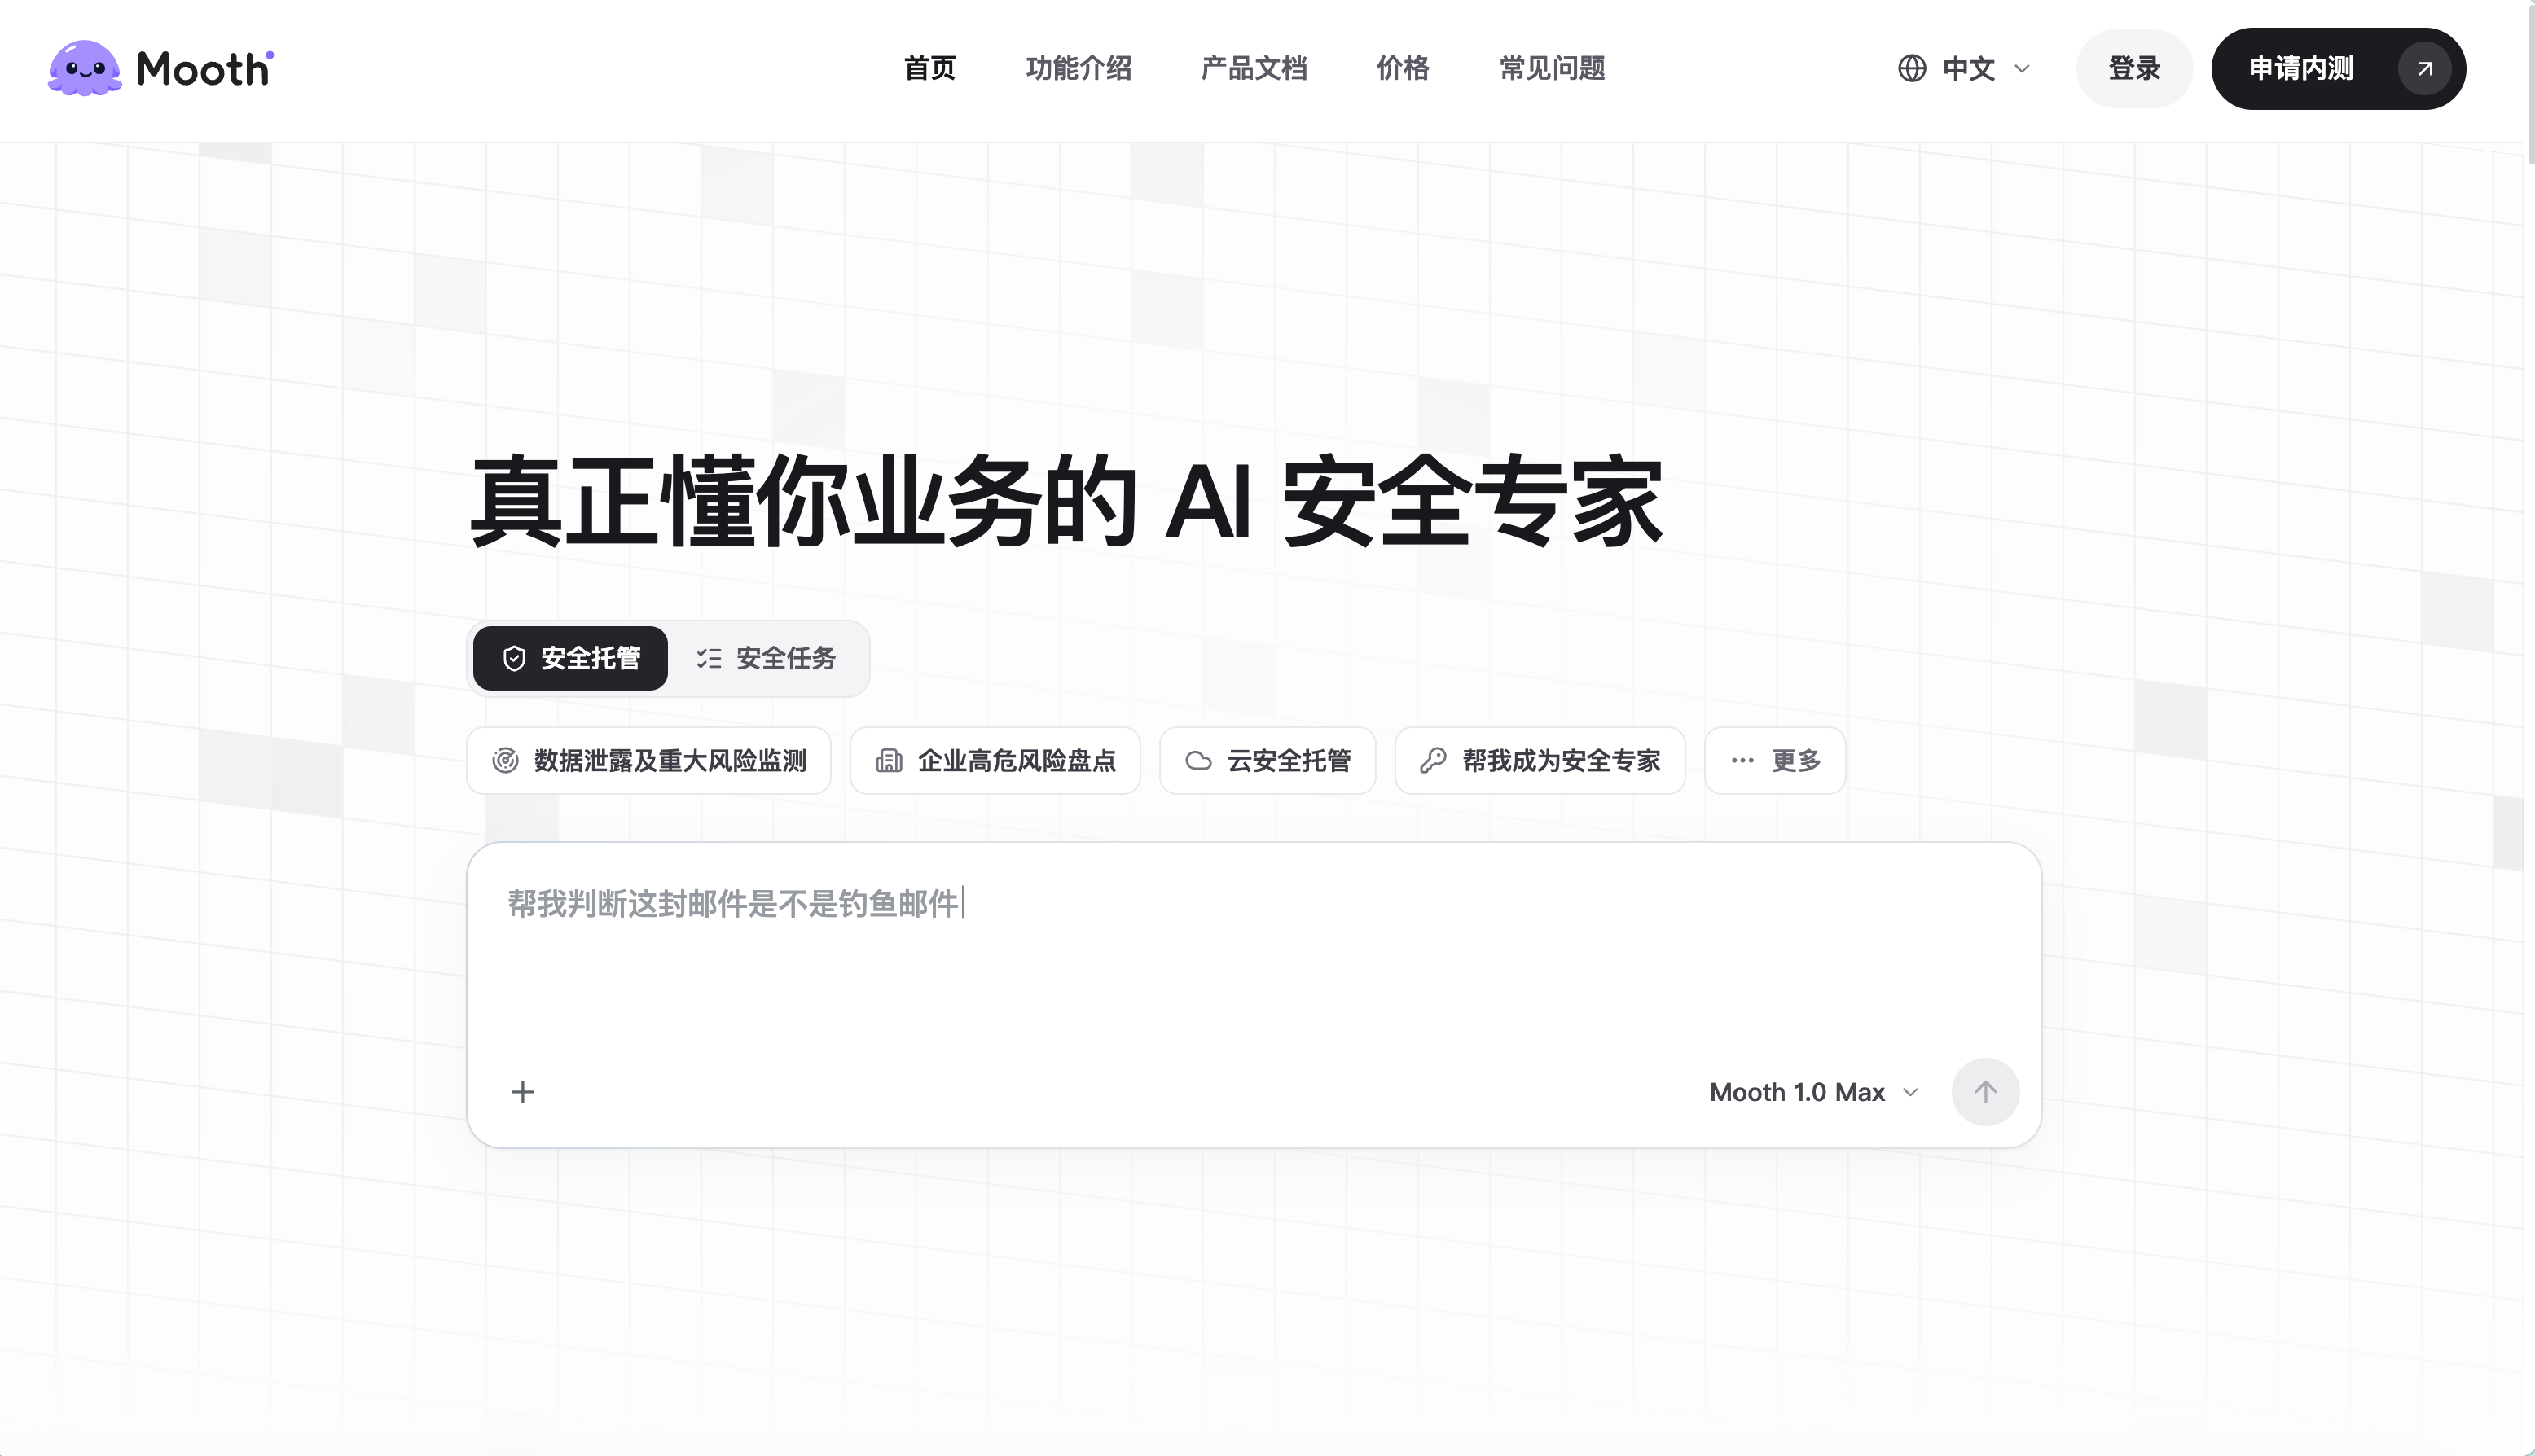
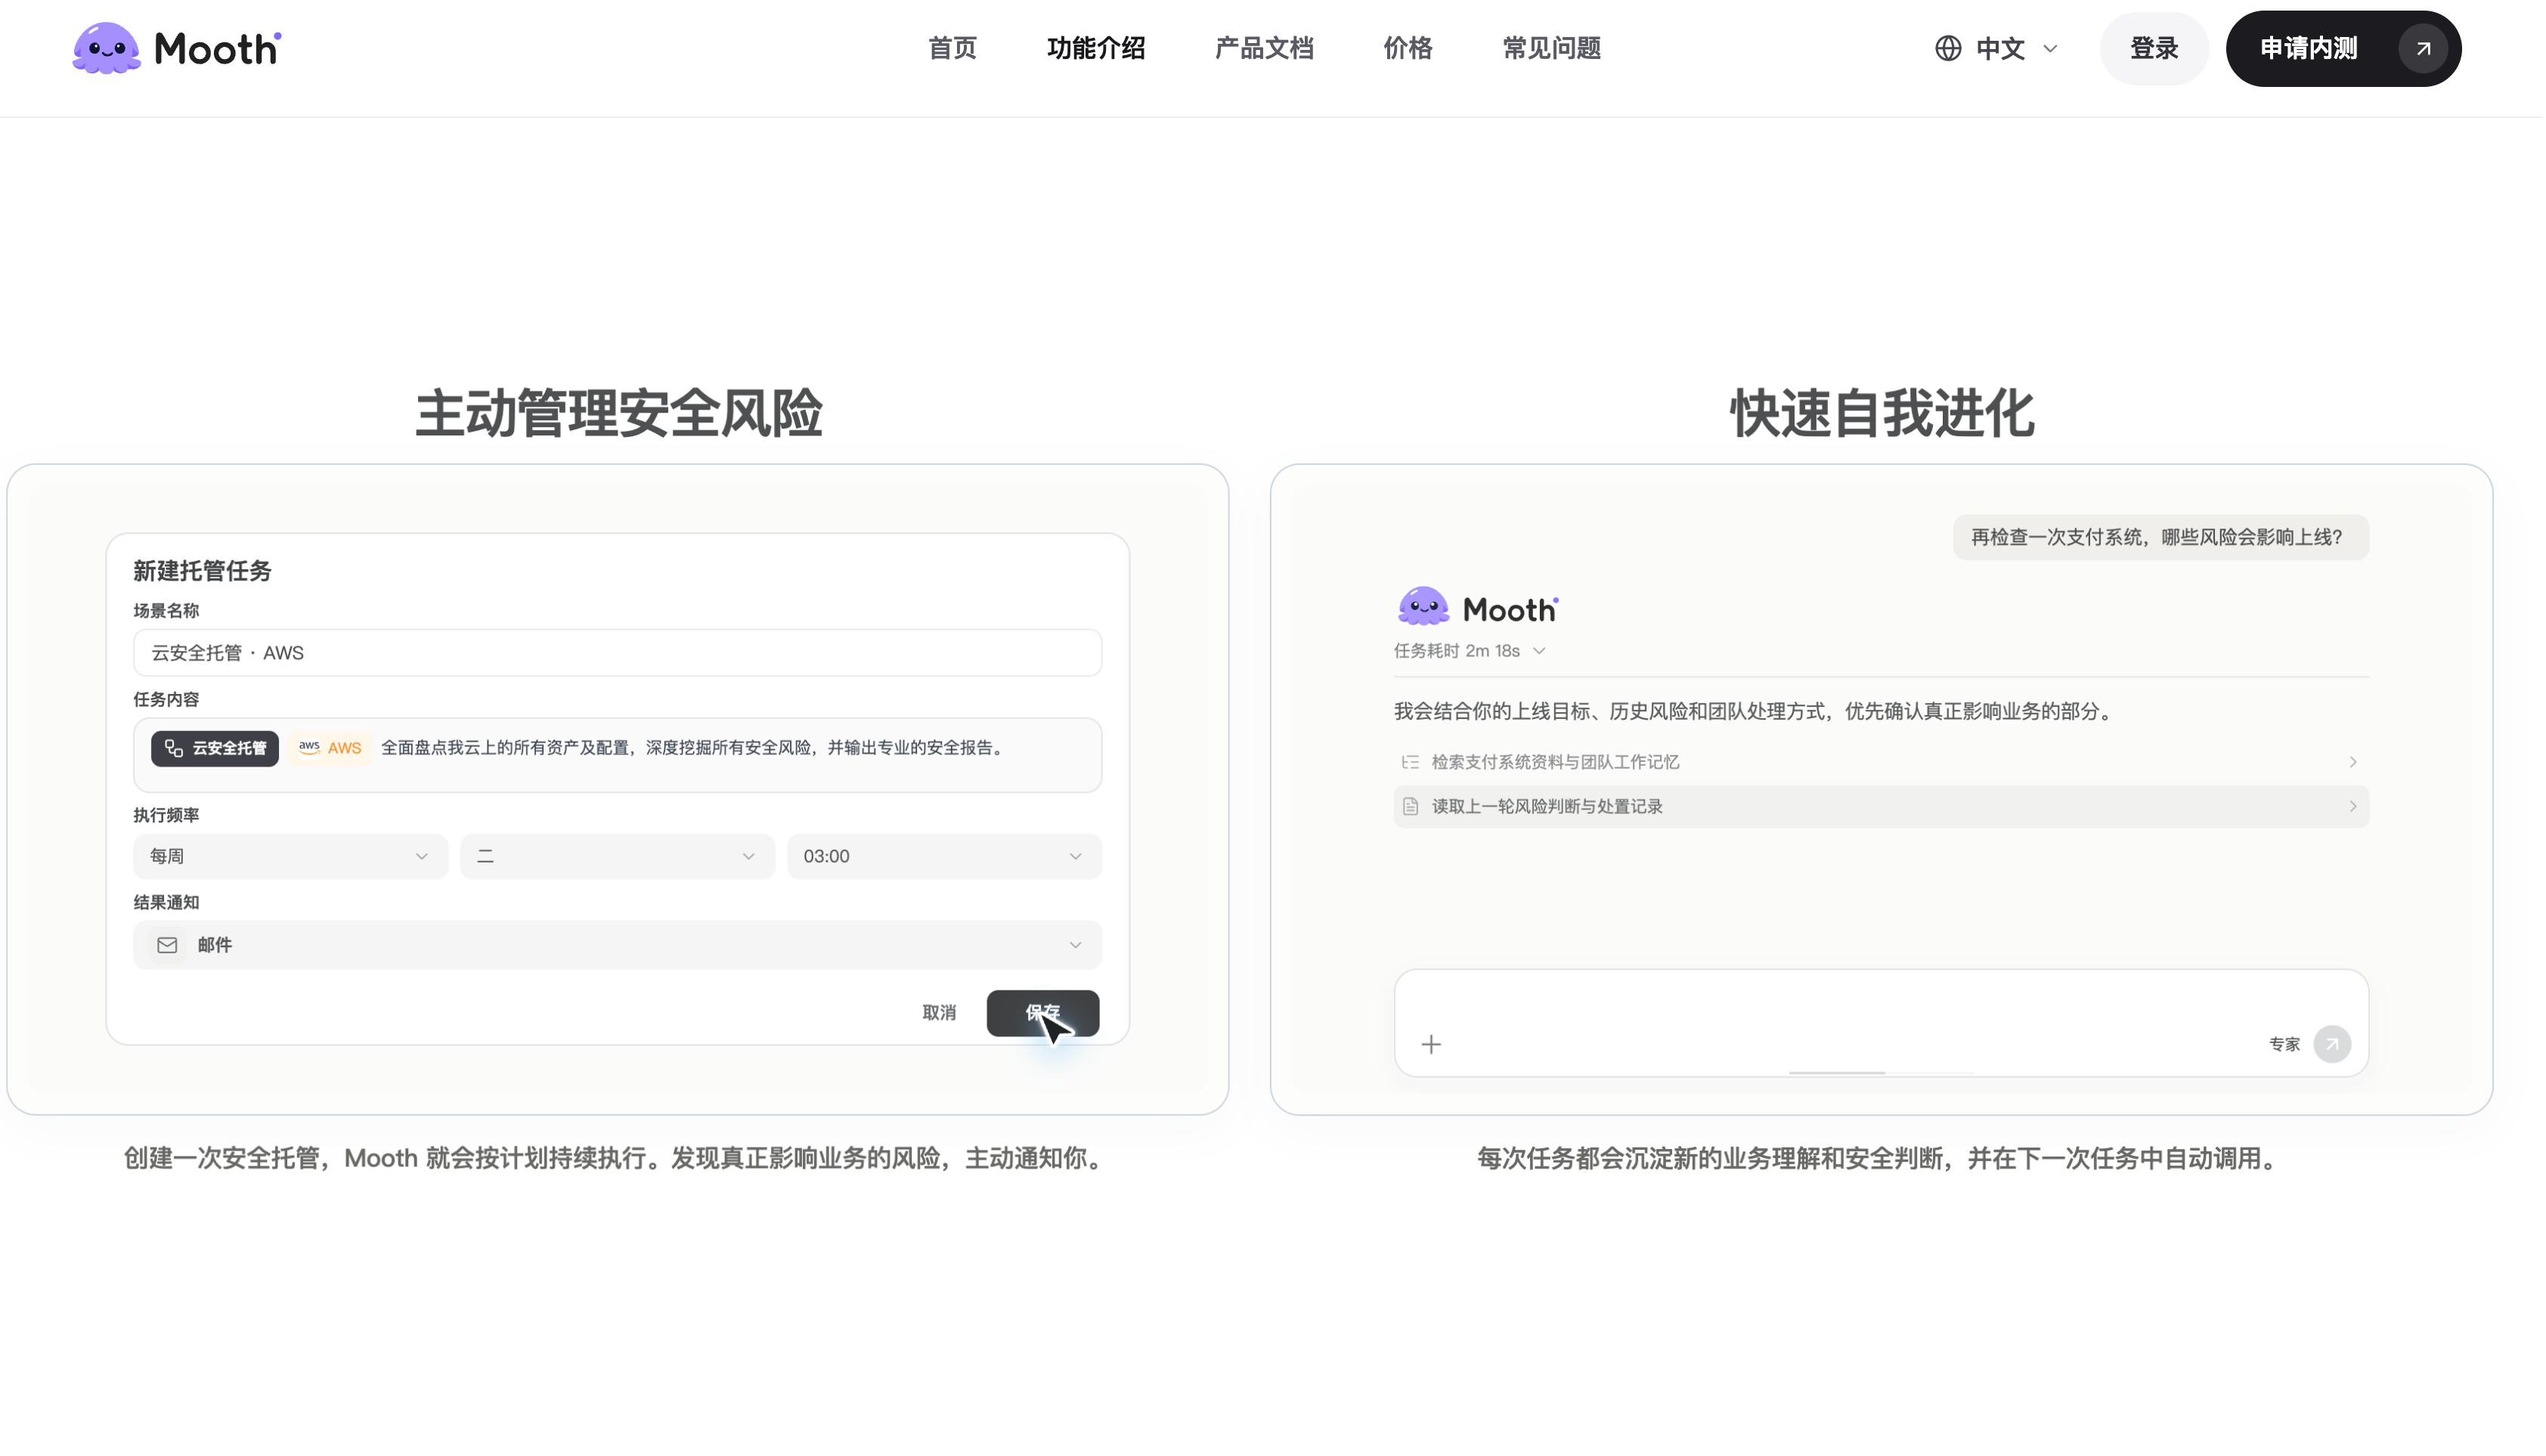
Mooth是一款 AI 安全智能体。你可以直接描述业务、上传代码或安全问题,Mooth 会结合你的业务背景判断风险,告诉你哪些问题值得优先处理,以及下一步应该怎么做。
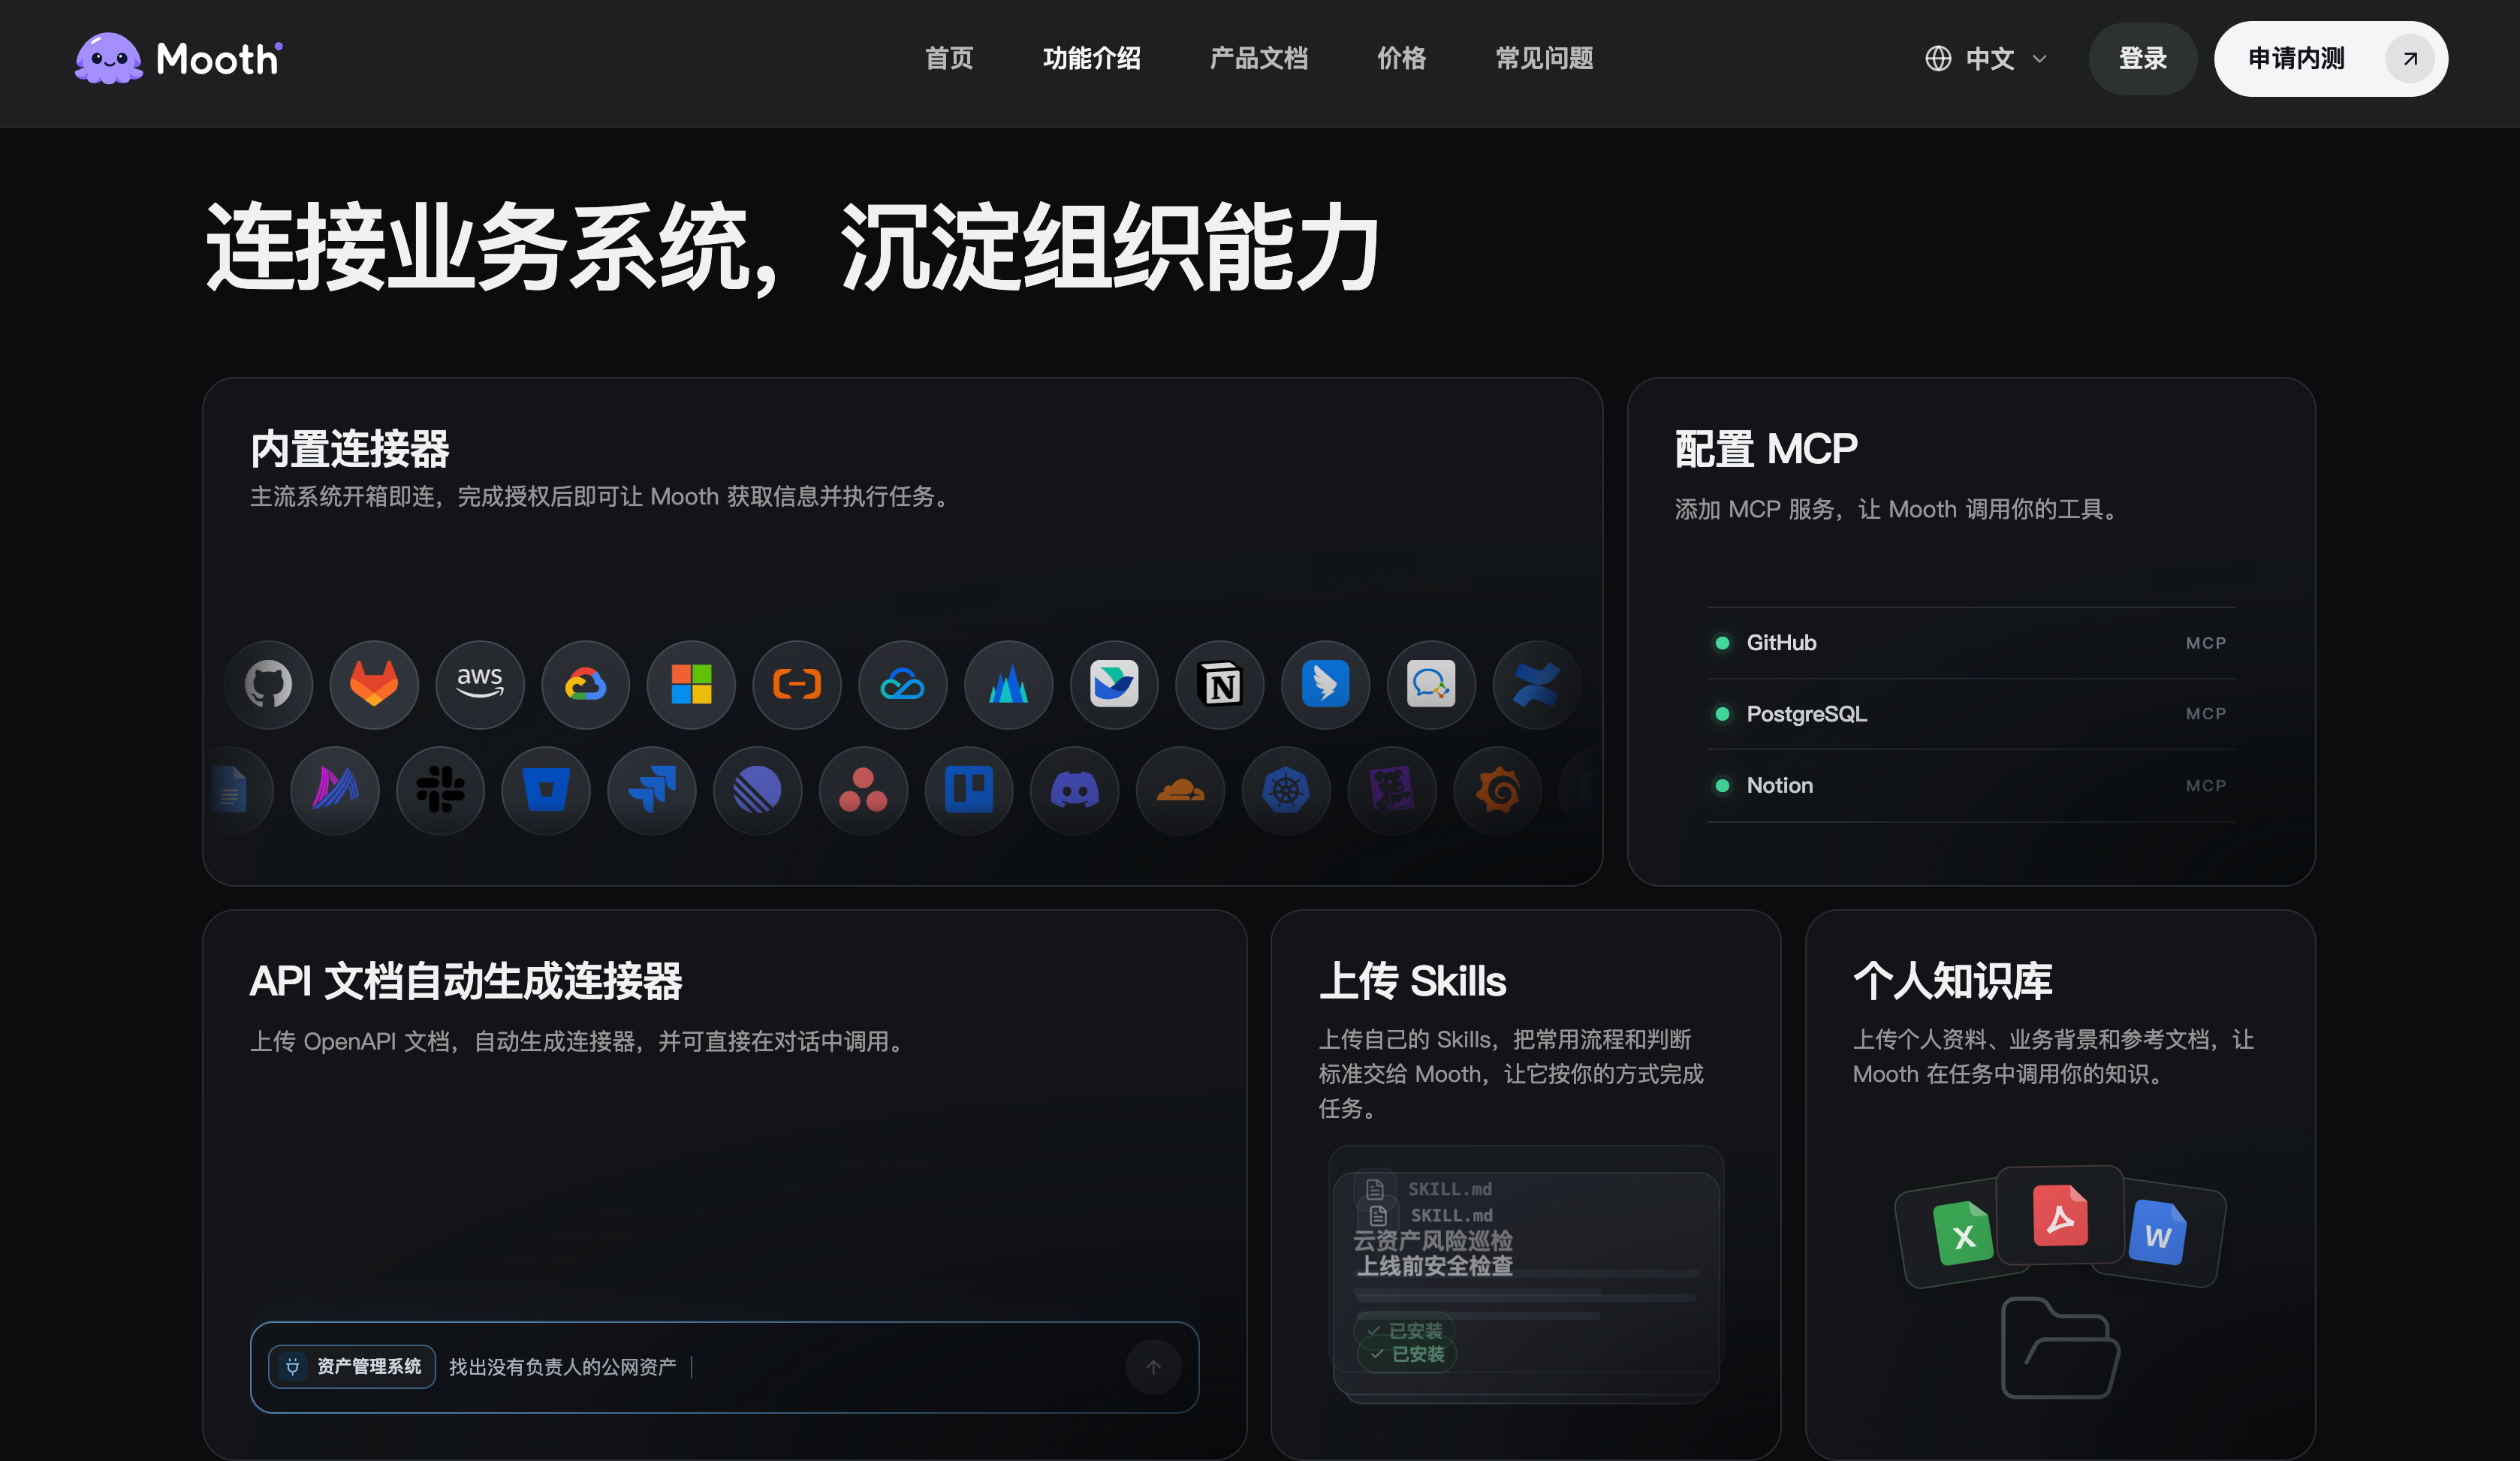
不需要先学习复杂的安全术语,也不需要一开始就接入企业系统。对于需要更多上下文的场景,Mooth 可以在获得授权后连接代码仓库、云环境、业务系统和知识库。
4 个常用场景
1. 业务安全风险评估
告诉 Mooth 你的业务模式、关键数据和核心流程,梳理可能影响收入、客户、交付和合规的安全风险,并判断哪些需要立即处理、哪些可以进入正常迭代。
2. 代码与 AI 生成代码安全审查
上传代码、配置或 AI 生成的代码,Mooth 会定位安全问题、解释潜在影响并给出修改建议。对于适合自动处理的代码问题,可以进一步生成代码修改建议或 Pull Request;涉及代码库变更时,需要经过用户授权和确认。
3. 云环境安全检查
在获得授权后,Mooth 可以分析云资产配置、身份与访问权限、网络暴露、审计和告警设置,区分需要立即处理的问题与可以长期治理的问题,并给出具体处置步骤。
4. AI 应用与 Agent 安全评估
帮助检查提示词注入、工具权限过宽、敏感数据泄露、模型和数据供应链、配置不当等 AI 应用与智能体风险。
更多使用场景
软件供应链与第三方风险监测;
密钥泄露检测;
漏洞影响评估;
外部数据泄露和暴露面监测;
钓鱼与欺诈识别;
产品和技术方案安全评审;
安全问卷、合规材料和治理路线辅助;
周期性云安全、代码安全和供应链安全任务。
Mooth 能带来什么?
1. 从业务出发,而不是只罗列技术告警
Mooth 会结合业务背景判断安全问题可能对收入、客户、数据、交付和合规造成的影响,帮助团队把注意力放在真正重要的风险上。
2. 从发现问题走向解决问题
Mooth 不只告诉你哪里有风险,还会解释原因、判断优先级、给出处置路径,并根据任务生成报告、文档、修复建议或其他工作产物。
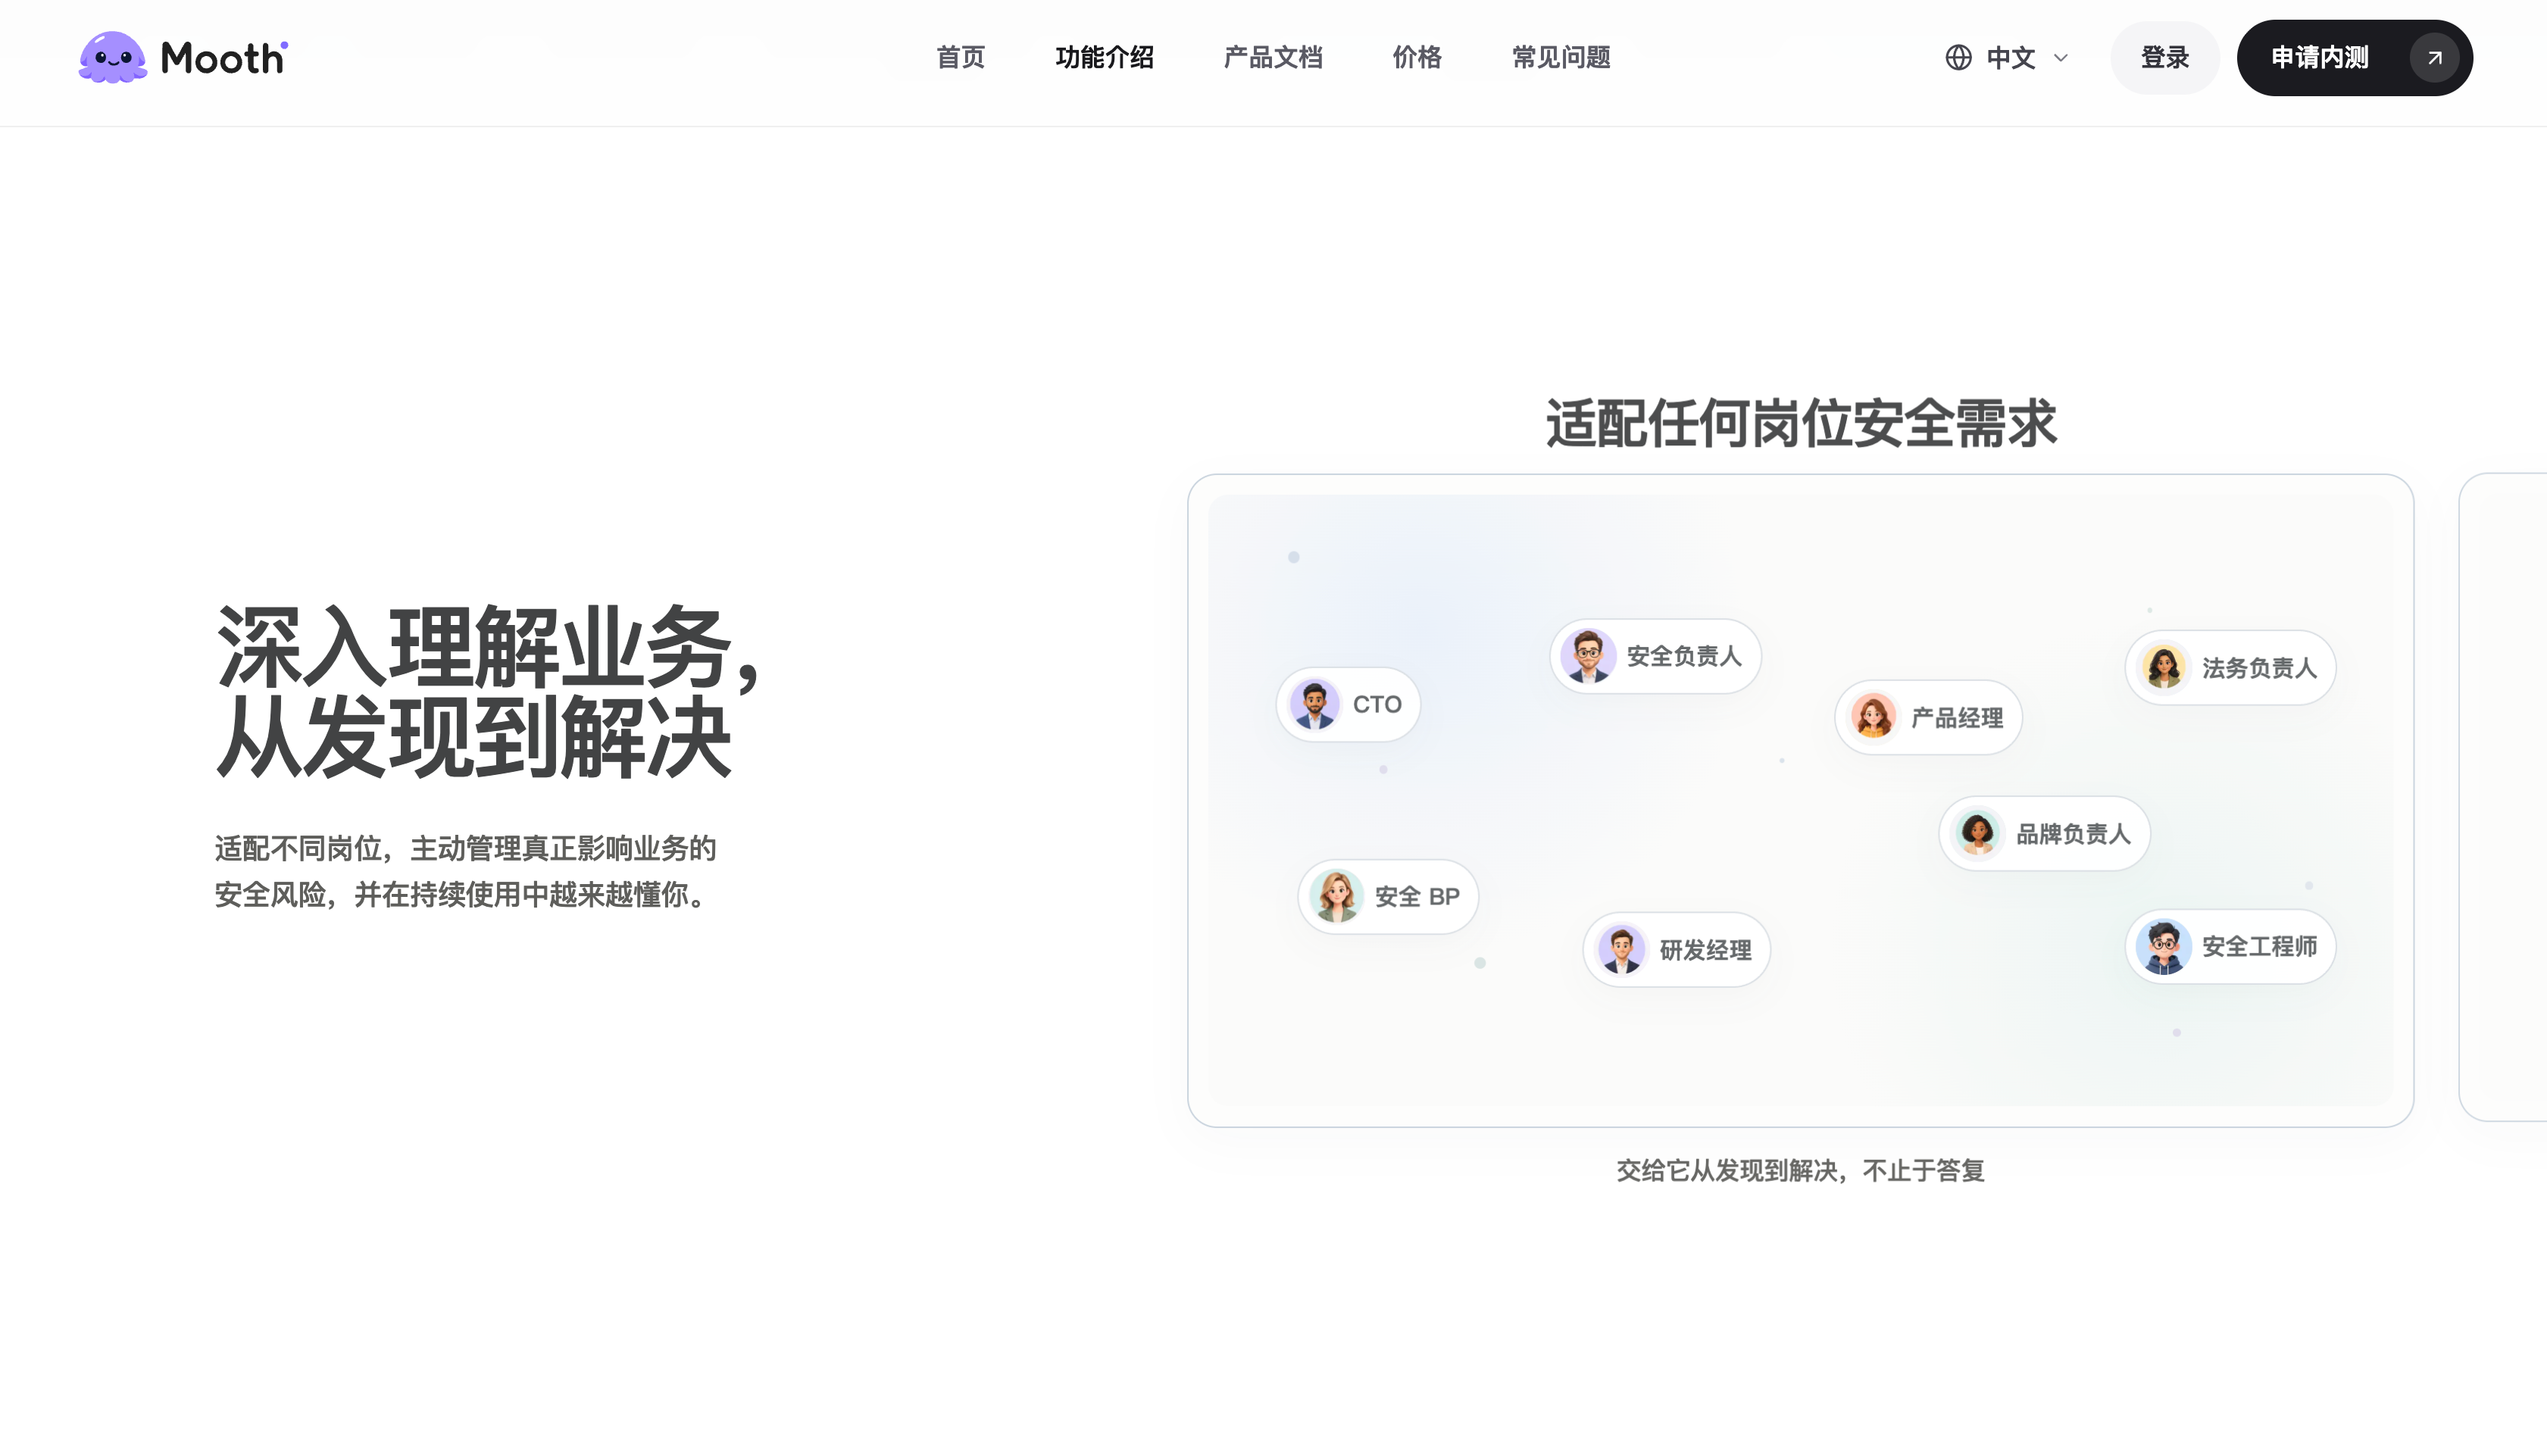
3. 适配不同角色的表达方式
管理者可以关注业务影响和优先级,安全人员可以查看风险证据和处置路径,研发人员可以了解代码位置和修改方式。
如何开始?
描述你的业务和安全问题;
上传代码、文档、配置或产品方案;
Mooth 结合上下文分析风险;
获取影响判断、优先级和处置建议;
根据需要连接授权系统,持续执行安全任务。
数据与权限
Mooth 遵循最小权限原则,只分析用户上传或明确授权的数据源。涉及修改代码、变更生产系统或执行其他可能改变系统状态的操作时,需要经过用户确认。
本页资料整理自 观猹 watcha.cn,仅作收录与介绍;应用名称、图标、截图及相关商标归原作者所有,如有异议可联系本站处理。